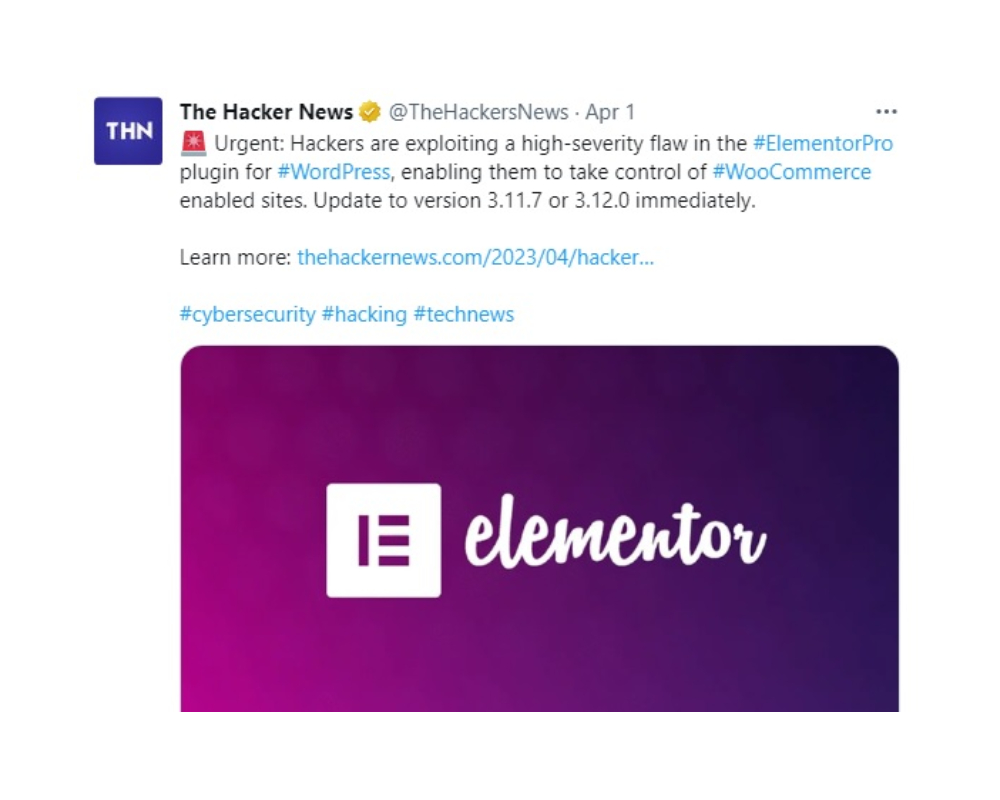
اگر از المنتور پرو استفاده میکنید این باگ امنیتی سایت شما را تهدید می کند

30 دی 780
این باگ امنیتی به هکرها اجازه می دهد یک کاربر جدید با نقش مدیر کل در سایت ایجاد نموده و به تمام محتوای سایت صفحات و … دسترسی کامل داشته باشد طبق گزارش بیشتر کاربران ما آدرس اصلی سایت که در تنظیمات پیشخوان وردپرس تنظیم می شود را تغییر میدهند و کاربر به سایت دیگری ریدایرکت می شود . اهمیت این باگ از آنجایی در طبقه بندی ریسک بالا قرار گرفته که هکرها بی نیاز از مجوز ساخت کاربر و حتی با غیرفعال بودن امکان ثبت نام نیز قادر به آپلود فایل های Zip و PHP بوده و به سادگی یک نقش کاربری ساده را به فول ادمین تغییر می دهند.
توصیه می کنیم سریعا افزونه المنتور رایگان را به نسخه 3.11 و المنتور پرو را به نسخه 3.11.7 یا 3.12 و همچنین ووکامرس را به نسخه 7.5.1 بروزرسانی کنید. طبق گفته المنتور این خطر در نسخه پرو 3.11.7 به بالا رفع شده است.
دستهبندی ها
جدید ترین مطالب آموزش
آموزش انتقال سایت به هاست جدید بدون افت سئو (راهنمای کامل ۸ مرحله ای)
آموزش تنظیمات .htaccess در لایت اسپید؛ از افزایش امنیت تا بهینه سازی سرعت
آموزش بروزرسانی محتوای قدیمی؛ راهنمای کامل آپدیت مقاله برای سئو
کاهش مصرف منابع وردپرس؛ راهنمای کاهش مصرف CPU و RAM
چه زمانی باید از هاست اشتراکی به VPS مهاجرت کنیم؟